
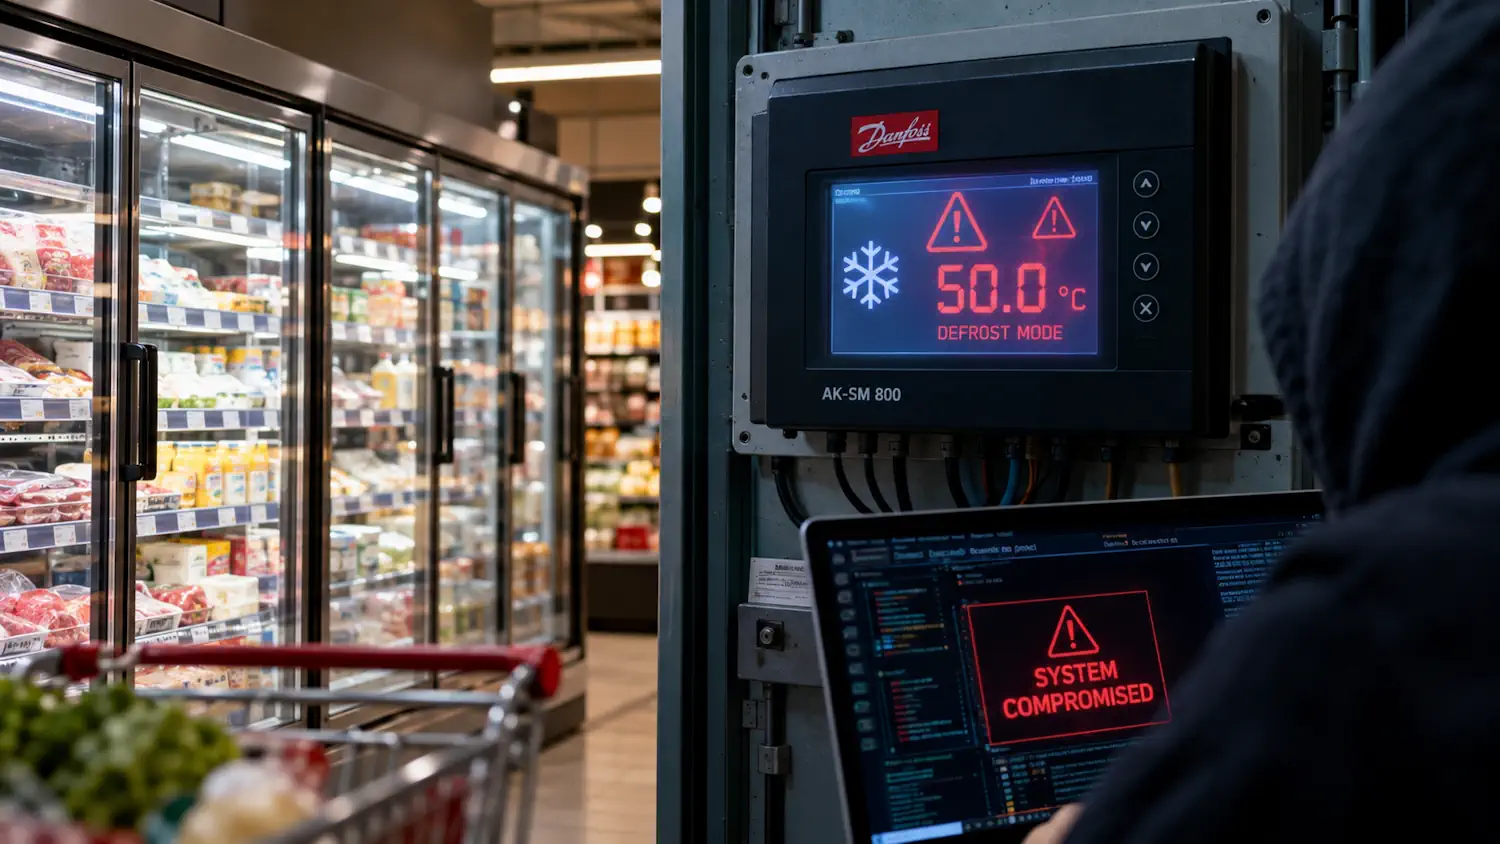
Cyberatak na francuskie supermarkety pokazał, że zagrożeniem dla bezpieczeństwa żywności mogą być nie tylko awarie chłodni, ale również przestarzałe urządzenia podłączone do internetu. Hakerzy przejęli kontrolę nad systemami chłodniczymi w setkach sklepów, doprowadzając do wzrostu temperatury nawet do 50°C. Konsekwencją były ogromne straty żywności i poważne pytania o bezpieczeństwo infrastruktury handlowej.
Cyberatak na supermarkety we Francji. Żywność trafiła do kosza
Do incydentu doszło w nocy z 11 na 12 października 2026 roku. Atakujący zdalnie manipulowali sterownikami odpowiedzialnymi za pracę lodówek i zamrażarek, uruchamiając tryb rozmrażania. W niektórych urządzeniach temperatura wzrosła do około 50°C, co uniemożliwiło bezpieczne przechowywanie produktów spożywczych.
Problemy dotknęły między innymi sieci Intermarché, Carrefour, Coopérative U, Monoprix i E.Leclerc. Skala incydentu obejmowała setki placówek, choć zakres strat różnił się między sklepami. Intermarché poinformowało o konieczności wyrzucenia produktów, które mogły stwarzać zagrożenie sanitarne. Szacowane straty finansowe sięgają dziesiątek milionów euro.
Francuskie służby rozpoczęły działania wyjaśniające. Sprawcy nie przyznali się do ataku, a dokładny sposób uzyskania dostępu do urządzeń nie został jednoznacznie potwierdzony.
Stare sterowniki chłodnicze stały się słabym punktem
Na celowniku znalazły się sterowniki przemysłowe wykorzystywane do zdalnego zarządzania instalacjami chłodniczymi. Francuski CERT-FR wskazał urządzenia z rodzin Danfoss AK-SM i AK-SC, a także Copeland xWeb oraz Dixell xWeb.
Problem polega na tym, że część takich systemów działa od lat, a niektóre modele nie otrzymują już aktualizacji bezpieczeństwa. Jednocześnie ich interfejsy administracyjne bywają dostępne bezpośrednio z internetu. Urządzenie, które kontroluje temperaturę w sklepowej chłodni, może więc stać się celem cyberprzestępców tak samo jak serwer czy komputer firmowy.
Dlaczego przywrócenie ustawień fabrycznych nie wystarczy?
CERT-FR ostrzega, że samo zresetowanie przejętego urządzenia nie rozwiązuje problemu, jeśli sprzęt nadal pozostaje podatny na atak. W przypadku niewspieranego, niezałatanego sterownika napastnicy mogą ponownie uzyskać nad nim kontrolę.
Zalecane działania obejmują odłączenie urządzeń od publicznego internetu, bezpieczne odtworzenie konfiguracji oraz ograniczenie zdalnego dostępu do połączeń przez VPN lub chronioną sieć. Tam, gdzie to możliwe, konieczna jest również aktualizacja oprogramowania i zmiana domyślnych haseł.
Czy podobny atak może zagrozić sklepom w Polsce?
To pytanie jest istotne także dla polskiego handlu. Cyfryzacja infrastruktury zwiększa wygodę zarządzania sklepami, ale jednocześnie tworzy nowe punkty podatności. Chłodnie, systemy klimatyzacji i automatyka budynkowa często działają niezależnie od komputerów używanych przez pracowników, dlatego mogą pozostawać poza codziennym nadzorem działów IT.
Francuski incydent nie oznacza, że polskie sklepy zostały zaatakowane. Pokazuje jednak, dlaczego operatorzy supermarketów i dostawcy usług technicznych powinni regularnie sprawdzać urządzenia przemysłowe, ograniczać ich ekspozycję na internet i planować wymianę przestarzałego sprzętu.
Współczesny cyberatak nie musi kraść danych ani blokować komputerów. Czasami wystarczy zmienić ustawienia chłodzenia, aby zagrozić towarom, narazić firmy na wielomilionowe straty i zakłócić funkcjonowanie ważnej części łańcucha dostaw.